Руководство / 06
Домены, DNS и почтовые порты
Почтовая идентичность домена, публикация записей и проверка сети без смешивания с настройками ящика.
Добавить домен
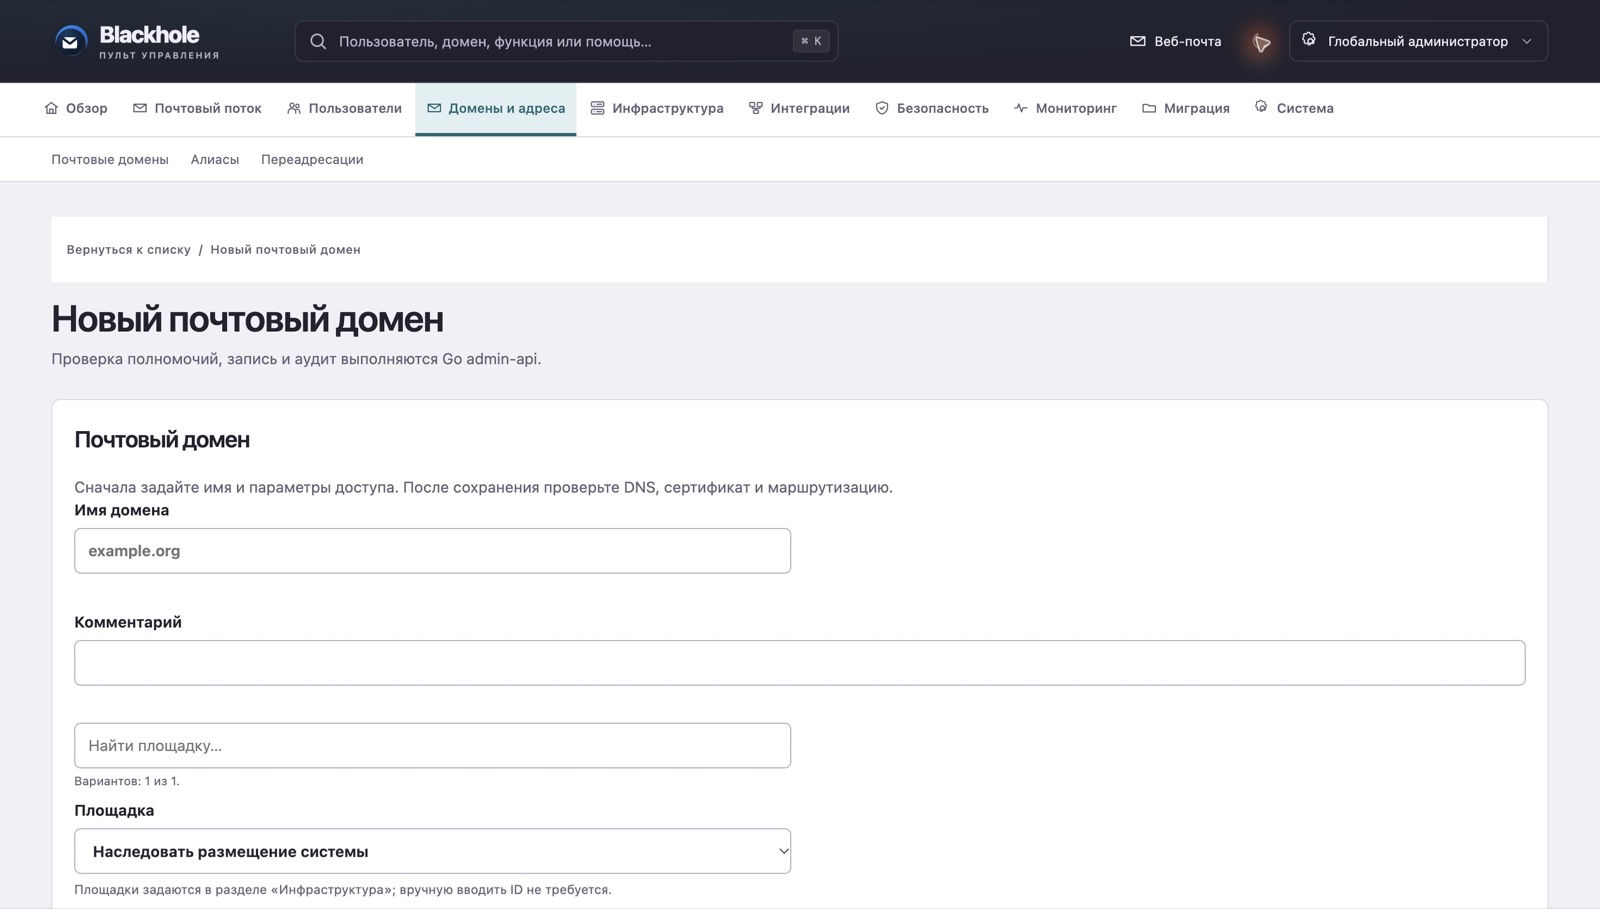
- Откройте «Домены и адреса → Почтовые домены», добавьте принадлежащий организации домен, например example.org. Проверьте профиль, квоты и параметры доступа, которые будут использоваться при создании ящиков.
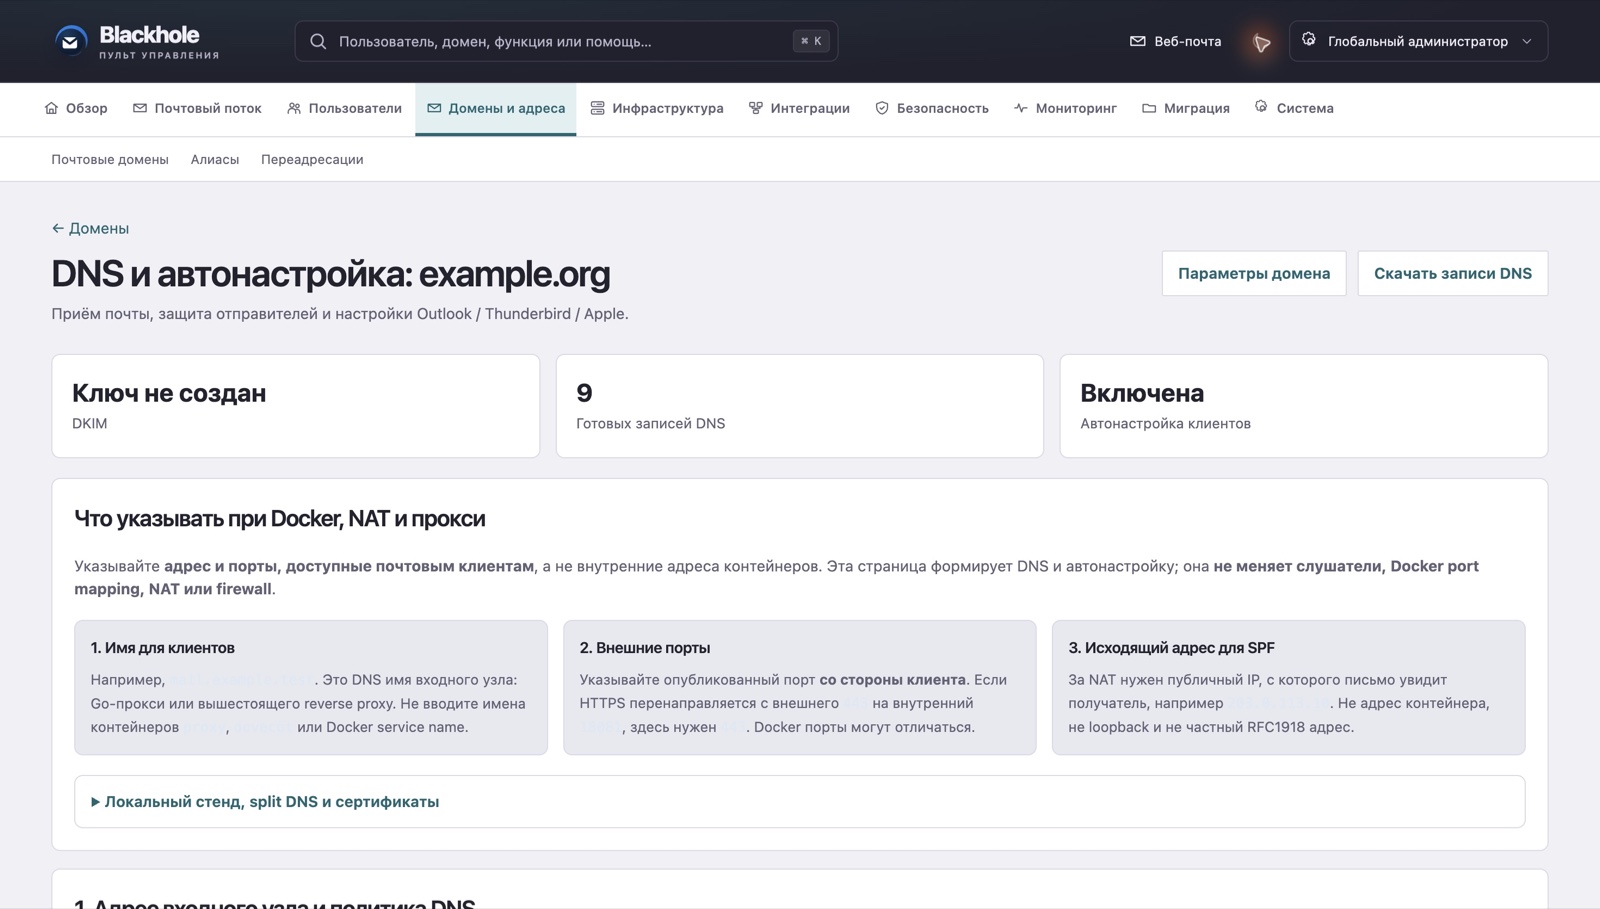
- Откройте DNS-помощник домена. Укажите публичное имя почтового узла, например mail.example.org, и фактические внешние адреса. Не публикуйте адрес контейнера вместо адреса узла, доступного из Интернета.
- Проверьте предлагаемые MX, SPF, DKIM и DMARC, затем опубликуйте их у оператора авторитетной DNS-зоны. Сохранение формы или скачивание зоны в Blackhole не изменяет внешнюю DNS автоматически.
- Проверьте записи внешним DNS-запросом, соответствие TLS-сертификата имени и доставку в обе стороны. Убедитесь, что обратная PTR-запись внешнего IP настроена владельцем адреса.
Порты и NAT
SMTP 25 используется для доставки между серверами; клиентская отправка обычно использует 587 с STARTTLS или 465 с TLS. Для IMAP с TLS обычно нужен 993, для POP3 с TLS — 995, для веб-клиента и DAV — HTTPS 443. Открывайте только реально используемые службы. Значение порта в DNS-помощнике не создаёт listener и правило NAT: отдельно сверьте опубликованные порты, firewall, входной прокси и путь ответа.
SPF, DKIM и DMARC
SPF перечисляет разрешённые источники отправки. DKIM требует соответствия опубликованного ключа активному селектору подписи. DMARC опирается на проверки и выравнивание домена; переход к строгой политике сначала оцените на тестовой почте и отчётах. Генерация или ротация ключа — отдельная операция: согласуйте публикацию и срок жизни старого ключа, чтобы не сломать подпись уже отправляемых сообщений.
Проверка и ошибки
Сначала разделите DNS, TCP-доступность, TLS и аутентификацию. Если снаружи доступ есть, а из LAN нет, проверьте split DNS или hairpin NAT. Ошибка сертификата не лечится отключением проверки в клиенте. Если входящая почта работает, но исходящая отвергается, проверьте внешний исходящий IP, PTR, SPF/DKIM и ответ удалённого сервера. Создание почтового домена не создаёт домен AD.
Экран создания домена
Экран DNS-помощника